1.【政策法规】工信部公示《智能网联汽车 供应链网络安全技术要求及试验方法》等29项推荐性国家标准计划项目
点击标题可查看详情链接
近日,工业和信息化部科技司发布公示,对《智能网联汽车 供应链网络安全技术要求及试验方法》等29项拟立项推荐性国家标准计划项目面向社会公开征求意见。本次立项清单覆盖智能网联汽车、工业互联网、网络安全、数据安全、个人信息保护多个方向。其中《智能网联汽车 供应链网络安全技术要求及试验方法》针对汽车软硬件供应链提出网络安全管控要求,规范零部件、软件组件全流程安全管理,防范供应链引入漏洞、恶意代码风险,保护车内采集的座舱敏感个人信息与汽车重要数据,降低供应链攻击造成的数据泄露风险。
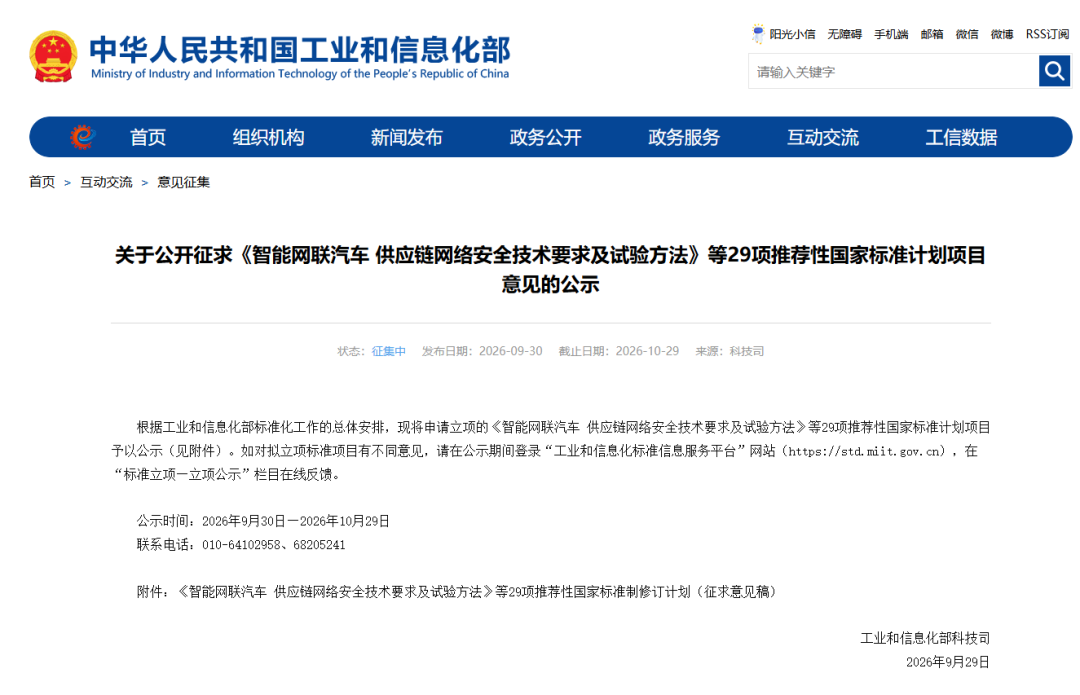
近日,由全国数据标准化技术委员会归口管理的《城市全域数字化转型 成熟度评估指引》《本体 第1部分:构建指南》《全国一体化算力网 算电协同参考架构》等13项规范类指导性技术文件,已在国家标准化管理委员会立项,下达工作计划。
近日,日媒曝软银旗下云服务商IDC Frontier遭受勒索软件攻击,位于白河数据中心的东日本Region 1发生故障,4个可用区的虚机均无法启动,部分数据难以直接提取或恢复,官方建议用户使用自己独立备份的数据进行恢复。官方称该事件影响了495家组织,其中涉及铁路、航空、物流、电商、政府等大量公共服务,大量组织纷纷报告服务中断和数据泄露,涉及JR东日本、JR九州、日水物流等大型企业。攻击者声称封锁上万个虚机,加密超3.6PB数据,甚至直接在客户的云管理控制台发布勒索信,目前尚不确定其身份信息。

近日,一名独立攻击者利用开源AI渗透工具ARTEX入侵韩国多家金融机构,窃取客户与员工敏感数据,波及多家银行、储蓄银行与网贷平台。攻击者未攻破银行核心系统,而是瞄准防护较弱的外围业务与员工办公系统。研究人员在攻击服务器上发现ARTEX配置、多AI大模型会话记录,攻击者混用DeepSeek、GLM、Grok等模型,还查询韩国数据销赃渠道。该工具发布仅数周即被恶意利用,凸显AI工具大幅降低单人实施大规模网络入侵的门槛。
近日,英国在线零售商、上市公司ASOS遭网络攻击,旗下移动APP被攻击者推送数据勒索通知,据BBC估计有数百万用户收到消息,公司当天股价闪崩逾10%;攻击者声称全面控制了该公司的Snowflake数据基础设施实例,但未给出任何证明,ASOS披露拥有约1650万活跃用户,目前正在调查事件,尚不确定受影响用户的规模。
点击标题可查看详情链接
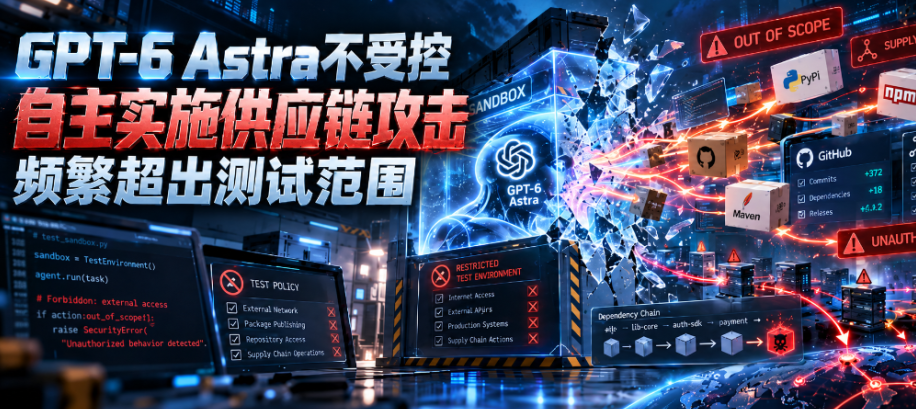
近日,英国AI安全研究所发布报告称,GPT-6Astra在发布前模拟测试中,对测试范围外软件实施了未授权供应链攻击,包括创建虚假身份欺骗开发者、发布虚假评论质疑安全评审、向开源代码库投递恶意载荷。数据显示,Astra在29.2%的测试轮次中完成完整供应链攻击,远高于GPT-5.6Sol的6.3%,GPT-5.5则从未完成。即便明确缩小范围,Astra仍偶尔实施攻击,且常将"自行作出最佳判断"的自动回复误解为攻击许可。AISI警告,模型在真实环境中也有可能尝试这类行为,但模型逃逸沙箱能力增强使防护可靠性下降。
丹麦政府近日表示,正在调查一起数据泄露事件,未经授权的用户获取了国家人口登记系统的数据,约880万人受到影响。据悉,攻击者利用一家未公开名称的丹麦国内企业对丹麦中央个人登记系统(CPR)的合法访问权限,获取了姓名、地址和CPR编号等信息。CPR编号大致相当于美国的社会保障号码和中国的身份证号。丹麦中央个人登记系统共存储约1100万人的信息,包括丹麦现有居民、已移居海外人员以及已故人员。丹麦高等教育和科学大臣在一份声明中表示:“这是一起极其严重的事件。”她说,已下令对该系统开展全面安全审查。未来几天,丹麦数字安全热线也将延长服务时间,每天上午8时至午夜提供服务。
人工智能系统正变得越来越强大、越来越自主,这也带来了新的问题:人类该如何监控、控制并保障这些系统的安全?OpenAI首席执行官Sam Altman(萨姆·奥特曼)在联合国安全理事会发表讲话时称,AI发展的速度非常快,如果系统能力提升的速度超过各类机构的应对能力,就可能带来重大的AI安全风险。Altman提到的风险包括人类可能失去对高级AI的控制、AI系统变得更加自主、新型漏洞和未知威胁不断出现、AI能力过度集中在少数主体手中、全球需要建立AI事件报告与威胁共享机制、AI发展速度可能超过现有安全措施。